SharePoint ist in vielen Unternehmen die zentrale Plattform für Dokumentenmanagement, interne Zusammenarbeit und den Austausch vertraulicher Informationen. Damit Mitarbeiter effizient arbeiten können, müssen sie auf die Inhalte zugreifen können, die sie für ihre Aufgaben benötigen. Gleichzeitig dürfen sensible Dokumente nicht für Personen sichtbar sein, die keine entsprechende Berechtigung besitzen.
Eine durchdachte SharePoint-Berechtigungsverwaltung schafft dafür die notwendige Grundlage. Sie legt fest, wer Websites, Dokumentbibliotheken, Ordner und einzelne Dateien lesen, bearbeiten oder verwalten darf. Entscheidend sind dabei das Zusammenspiel von SharePoint-Gruppen, Berechtigungsstufen und Berechtigungsvererbung.
In diesem Leitfaden erfahren Sie, wie SharePoint-Berechtigungen funktionieren, wie Sie Zugriffsrechte strukturiert vergeben und welche Fehler Unternehmen bei der Verwaltung ihrer SharePoint-Umgebung vermeiden sollten.
Was sind SharePoint-Berechtigungen?
SharePoint-Berechtigungen bestimmen, welche Aktionen ein Benutzer innerhalb einer SharePoint-Umgebung ausführen darf. Je nach zugewiesenen Rechten kann ein Mitarbeiter beispielsweise Dokumente anzeigen, Dateien hochladen, Inhalte bearbeiten oder Websiteeinstellungen verwalten.
Die Berechtigungen lassen sich auf verschiedenen Ebenen steuern:
- Website: Zugriff auf eine gesamte SharePoint-Website.
- Dokumentbibliothek: Zugriff auf bestimmte Dokumentensammlungen.
- Ordner: Einschränkung des Zugriffs auf ausgewählte Ordner.
- Einzelne Datei oder Listenelement: Individuelle Freigabe eines bestimmten Inhalts.
Diese Flexibilität ermöglicht es, unterschiedliche Arbeitsbereiche und Vertraulichkeitsstufen abzubilden. Eine Personalabteilung kann beispielsweise eine eigene Dokumentbibliothek für vertrauliche Personalunterlagen verwenden, während allgemeine Unternehmensrichtlinien für einen größeren Personenkreis zugänglich bleiben.
Allerdings erhöht eine zu kleinteilige Berechtigungsstruktur den Verwaltungsaufwand. Deshalb sollte die Rechtevergabe auf einer klaren Struktur und nachvollziehbaren Regeln beruhen.
SharePoint-Gruppen: Zugriffsrechte zentral organisieren
SharePoint-Gruppen bündeln Benutzer, die ähnliche Aufgaben ausführen und deshalb vergleichbare Zugriffsrechte benötigen. Anstatt jedem Mitarbeiter einzeln Berechtigungen zuzuweisen, können Administratoren die Benutzer einer passenden Gruppe hinzufügen.
Das erleichtert sowohl die Verwaltung als auch spätere Änderungen, beispielsweise bei einem Abteilungswechsel oder dem Ausscheiden eines Mitarbeiters.
Die drei wichtigsten SharePoint-Gruppen
In einer typischen SharePoint-Teamwebsite werden häufig drei Standardgruppen verwendet:
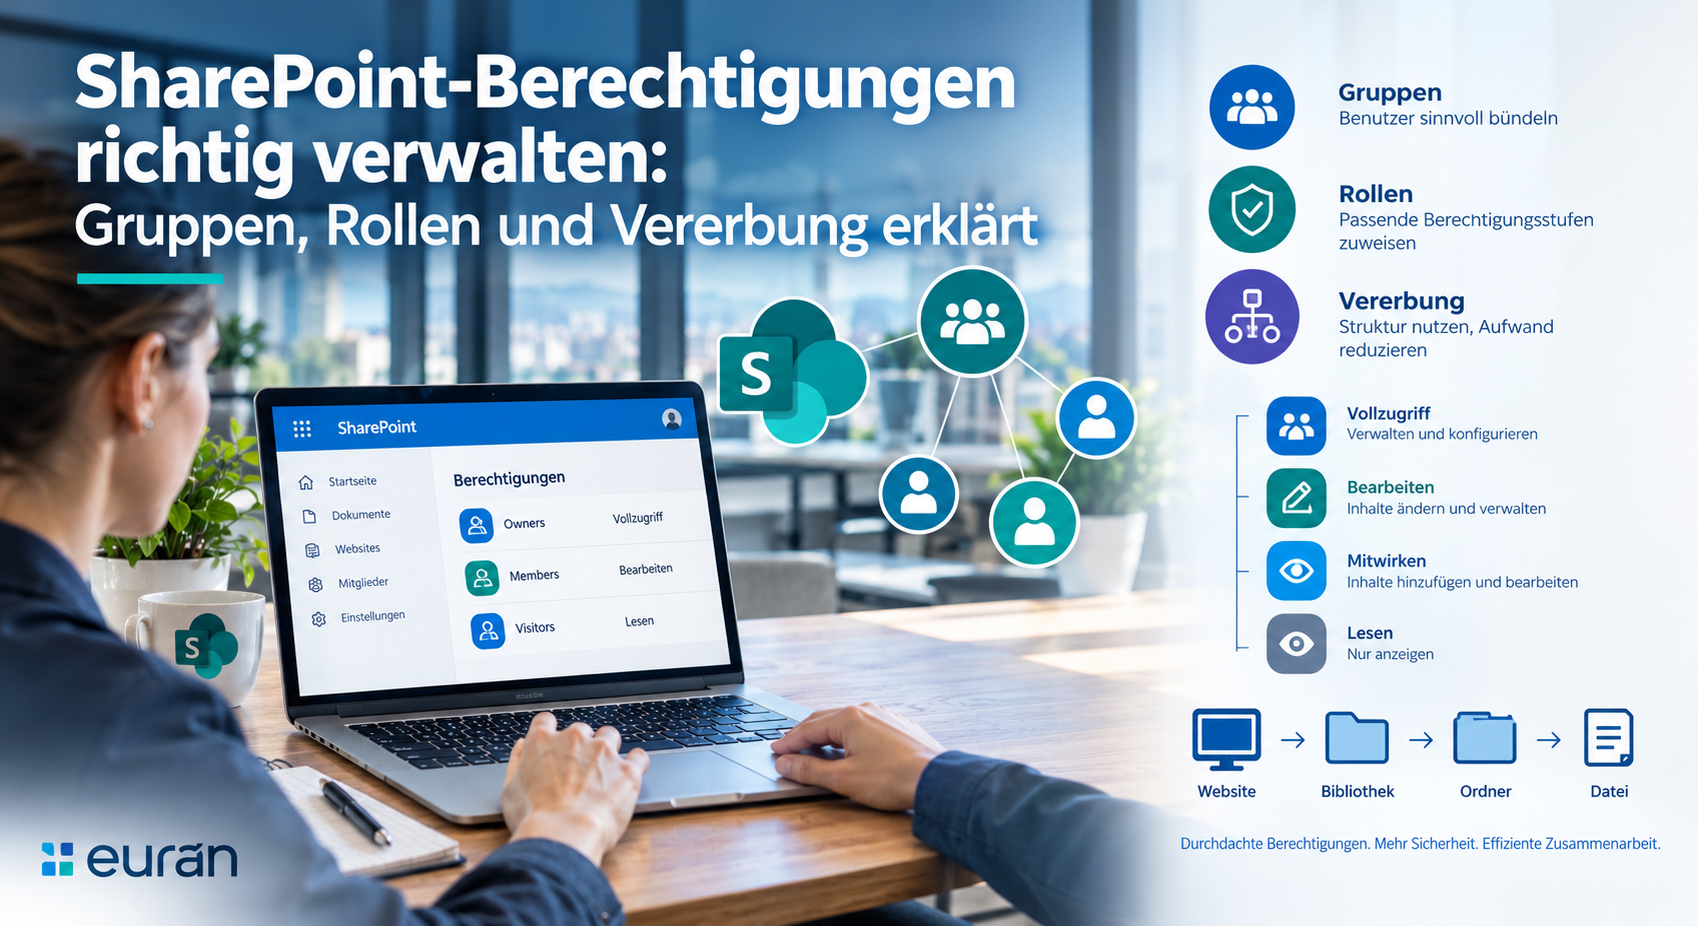
| Gruppe | Typische Berechtigung | Einsatzbereich |
|---|---|---|
| Owners (Besitzer) | Vollzugriff | Websiteverwaltung und Berechtigungsmanagement |
| Members (Mitglieder) | Bearbeiten beziehungsweise Mitwirken, abhängig von der Konfiguration | Zusammenarbeit und Pflege von Inhalten |
| Visitors (Besucher) | Lesen | Zugriff auf Informationen ohne reguläre Bearbeitungsrechte |
Die tatsächlichen Berechtigungen hängen vom Website-Typ, der Konfiguration und gegebenenfalls der zugehörigen Microsoft-365-Gruppe ab. Insbesondere moderne Teamwebsites und Kommunikationswebsites können sich bei der Verwaltung ihrer Zugriffe unterscheiden.
Best Practice: Weisen Sie nur wenigen, dafür verantwortlichen Personen Vollzugriff zu. Die meisten Mitarbeiter sollten über Mitglieder- oder Besuchergruppen arbeiten. Dadurch sinkt das Risiko, dass versehentlich Websites, Bibliotheken oder Berechtigungseinstellungen verändert werden.
Wann sind benutzerdefinierte Gruppen sinnvoll?
Die Standardgruppen reichen für viele Szenarien aus. Bei komplexeren Organisationsstrukturen können zusätzliche Gruppen jedoch die Verwaltung vereinfachen.
Beispiele sind:
- Personalabteilung mit Zugriff auf vertrauliche Personalunterlagen
- Finanzteam mit Zugriff auf Budget- und Abrechnungsdokumente
- Projektleitung mit erweiterten Bearbeitungsrechten
- Externe Dienstleister mit eingeschränktem Zugriff auf ausgewählte Projektdateien
- Revision oder Compliance mit Leserechten auf definierte Dokumentbestände
Wichtig ist, Gruppen nach Aufgaben und Verantwortlichkeiten zu strukturieren – nicht nach einzelnen Dokumenten. So bleibt die Berechtigungsstruktur auch dann verständlich, wenn Teams wachsen oder sich Zuständigkeiten ändern.
Berechtigungsstufen und Rollen in SharePoint verstehen
Eine Gruppe definiert, welche Benutzer zusammengefasst werden. Die Berechtigungsstufe legt dagegen fest, welche Aktionen diese Benutzer ausführen dürfen.
SharePoint stellt verschiedene Berechtigungsstufen bereit. Die wichtigsten sind:
Lesen
Die Berechtigungsstufe „Lesen“ ermöglicht es, vorhandene Inhalte anzuzeigen und Dokumente zu öffnen. Sie eignet sich für Mitarbeiter, die Informationen benötigen, aber keine Änderungen vornehmen sollen.
Mitwirken und Bearbeiten
Je nach SharePoint-Umgebung stehen unter anderem die Stufen „Mitwirken“ und „Bearbeiten“ zur Verfügung. Sie unterscheiden sich in den enthaltenen Einzelrechten.
Mitwirken erlaubt typischerweise das Hinzufügen, Aktualisieren und Löschen von Listenelementen und Dokumenten. Bearbeiten umfasst in der klassischen Berechtigungslogik zusätzliche Rechte zur Verwaltung von Listen und Dokumentbibliotheken.
Die Bezeichnungen und tatsächlichen Möglichkeiten sollten immer anhand der konkreten Umgebung geprüft werden, insbesondere wenn benutzerdefinierte Berechtigungsstufen eingerichtet wurden.
Vollzugriff
Vollzugriff umfasst die verfügbaren SharePoint-Berechtigungen und erlaubt weitreichende Verwaltungsaktionen. Diese Stufe sollte nur an Personen vergeben werden, die tatsächlich für die Administration oder die umfassende Verwaltung einer Website verantwortlich sind.
Benutzerdefinierte Berechtigungsstufen
Wenn die Standardstufen nicht ausreichen, können Administratoren eigene Berechtigungsstufen definieren. Damit lassen sich bestimmte Rechte kombinieren, um besondere Aufgaben abzubilden.
Solche Anpassungen sollten jedoch dokumentiert und sorgfältig getestet werden. Eine unpassende Kombination von Einzelrechten kann zu unerwarteten Zugriffsmöglichkeiten oder Einschränkungen führen.
Berechtigungsvererbung: Wie SharePoint Zugriffsrechte weitergibt
Die Berechtigungsvererbung gehört zu den wichtigsten Konzepten der SharePoint-Sicherheit. Standardmäßig übernehmen untergeordnete Objekte die Berechtigungen ihres übergeordneten Elements.
Eine vereinfachte Struktur sieht so aus:
SharePoint-Website → Dokumentbibliothek → Ordner → Datei
Wenn eine Dokumentbibliothek die Berechtigungen der Website erbt, gelten dort grundsätzlich dieselben entsprechenden Zugriffsregeln. Ein Ordner kann wiederum die Berechtigungen der Bibliothek übernehmen, und eine Datei kann die Rechte ihres übergeordneten Ordners oder der Bibliothek erben.
Das hat einen wesentlichen Vorteil: Berechtigungen müssen nicht für jedes einzelne Element separat gepflegt werden.
Wann sollte die Vererbung unterbrochen werden?
In bestimmten Situationen benötigen einzelne Bereiche abweichende Zugriffsrechte. Beispielsweise soll eine Projektbibliothek für das gesamte Projektteam verfügbar sein, während ein Unterordner mit Vertragsentwürfen nur der Projektleitung und der Rechtsabteilung zugänglich sein darf.
In solchen Fällen kann die Vererbung auf der entsprechenden Ebene unterbrochen und eine eigene Berechtigungsstruktur eingerichtet werden.
Dabei sollten Administratoren beachten:
- Beim Unterbrechen der Vererbung werden die bisherigen Berechtigungen in der Regel als Ausgangspunkt übernommen.
- Anschließend können Berechtigungen für das betreffende Objekt unabhängig angepasst werden.
- Änderungen an der übergeordneten Ebene werden nicht automatisch wie zuvor auf das Objekt übertragen.
- Wird die Vererbung später wiederhergestellt, gehen die individuell eingerichteten Berechtigungszuweisungen auf dieser Ebene verloren.
Die genauen Auswirkungen hängen vom betroffenen Objekt und der verwendeten SharePoint-Version beziehungsweise -Oberfläche ab.
Empfehlung: Unterbrechen Sie die Berechtigungsvererbung nur, wenn ein klarer fachlicher oder sicherheitsbezogener Grund vorliegt. Eine übersichtliche Berechtigungshierarchie ist in der Regel einfacher zu prüfen und langfristig sicherer zu verwalten.
SharePoint-Berechtigungen richtig planen: Ein Praxisbeispiel
Ein mittelständisches Unternehmen verwendet SharePoint für Projektunterlagen, Personalinformationen und die interne Dokumentation.
Ohne ein einheitliches Konzept erhalten Mitarbeiter häufig direkte Zugriffsrechte auf einzelne Dateien. Mit der Zeit entstehen zahlreiche individuelle Freigaben, die nur schwer zu überblicken sind.
Eine strukturierte Lösung könnte so aussehen:
| Bereich | Berechtigungsmodell | Ziel |
|---|---|---|
| Allgemeine Unternehmensinformationen | Besucher und Mitglieder | Informationen kontrolliert bereitstellen |
| Projektwebsite | Projektgruppe | Zusammenarbeit im Projekt ermöglichen |
| Personalunterlagen | Separate Website oder Bibliothek mit eigener Zugriffssteuerung | Vertrauliche Daten schützen |
| Finanzdokumente | Finanzgruppe mit begrenztem Zugriff | Zugriff nach Aufgabenverantwortung steuern |
| Externe Projektpartner | Gezielte Freigabe oder dedizierter Bereich | Externen Zugriff begrenzen |
Dieses Modell reduziert unnötige Einzelberechtigungen und erleichtert die regelmäßige Überprüfung der Zugriffsrechte.
Bei besonders sensiblen Informationen ist eine separate Website oder Dokumentbibliothek häufig übersichtlicher als zahlreiche individuelle Berechtigungen innerhalb einer gemeinsamen Bibliothek. Die konkrete Entscheidung sollte sich nach dem Schutzbedarf, den Arbeitsabläufen und den Anforderungen an Zusammenarbeit und Aufbewahrung richten.
Schritt für Schritt: SharePoint-Berechtigungen überprüfen und ändern
Die genaue Benutzeroberfläche kann je nach SharePoint-Version und Website-Typ variieren. In modernen SharePoint-Umgebungen können Websitebesitzer und Administratoren typischerweise folgendermaßen vorgehen.
Websiteberechtigungen prüfen
Öffnen Sie die betreffende SharePoint-Website und navigieren Sie zu den Websiteberechtigungen. Prüfen Sie, welche Benutzer und Gruppen Zugriff besitzen und welche Berechtigungsstufen zugewiesen sind.
Achten Sie besonders auf Personen mit Vollzugriff, nicht mehr benötigte Benutzer und Gruppen, deren Funktion nicht eindeutig dokumentiert ist.
Gruppenmitgliedschaften kontrollieren
Öffnen Sie die Mitgliederverwaltung der Website oder der zugehörigen Microsoft-365-Gruppe. Entfernen Sie Benutzer, die keinen Zugriff mehr benötigen, und überprüfen Sie, ob die Mitgliedschaften den aktuellen Zuständigkeiten entsprechen.
Bei modernen Teamwebsites müssen gegebenenfalls sowohl die SharePoint-Berechtigungen als auch die Mitgliedschaft der verbundenen Microsoft-365-Gruppe berücksichtigt werden.
Berechtigungen einer Bibliothek oder Datei prüfen
Öffnen Sie die gewünschte Dokumentbibliothek oder Datei und rufen Sie die entsprechenden Zugriffs- beziehungsweise Berechtigungsinformationen auf.
Prüfen Sie, ob die Berechtigungen geerbt werden oder ob individuelle Berechtigungen bestehen. Bei einer Datei können zusätzlich direkte Freigaben oder Freigabelinks relevant sein.
Änderungen kontrolliert durchführen
Vergeben Sie nur die erforderlichen Rechte. Bevor Sie die Vererbung unterbrechen oder umfangreiche Berechtigungen ändern, sollten Sie die bestehenden Zugriffsbeziehungen dokumentieren und die Auswirkungen auf betroffene Benutzer prüfen.
Testen Sie anschließend mit geeigneten Testkonten oder einer kontrollierten Benutzerprüfung, ob berechtigte Personen weiterhin arbeiten können und nicht berechtigte Personen keinen unzulässigen Zugriff erhalten.
Häufige Fehler bei der SharePoint-Berechtigungsverwaltung
Auch technisch korrekt eingerichtete Berechtigungen können im Alltag zu Sicherheitsproblemen oder unnötigem Verwaltungsaufwand führen. Besonders häufig treten folgende Fehler auf.
Zu viele Benutzer mit Vollzugriff
Wenn zu viele Personen Websites administrieren können, steigt das Risiko unbeabsichtigter Änderungen. Vollzugriff sollte deshalb auf einen kleinen, verantwortlichen Personenkreis begrenzt werden.
Direkte Berechtigungen für einzelne Benutzer
Einzelne Zugriffszuweisungen können kurzfristig praktisch erscheinen. Werden sie jedoch häufig eingesetzt, entsteht eine schwer nachvollziehbare Struktur.
Gruppenbasierte Berechtigungen sind in den meisten Fällen leichter zu verwalten und zu überprüfen.
Unkontrollierte Unterbrechung der Vererbung
Individuelle Berechtigungen auf vielen Dateien und Ordnern erschweren die Administration. Nicht mehr benötigte Sonderrechte werden leicht übersehen.
Eine saubere Struktur auf Website- und Bibliotheksebene reduziert diesen Aufwand.
Freigabelinks werden übersehen
Neben Gruppen und direkten Berechtigungen spielen Freigabelinks eine wichtige Rolle. Je nach Freigabeeinstellung können Links den Zugriff auf bestimmte Personen beschränken oder weiterreichende Zugriffsmöglichkeiten eröffnen.
Unternehmen sollten deshalb nicht nur Gruppenmitgliedschaften, sondern auch aktive Freigaben und die Richtlinien für externe Zusammenarbeit kontrollieren.
Fehlende regelmäßige Überprüfung
Berechtigungen verändern sich mit der Organisation. Mitarbeiter wechseln Teams, Projekte enden und externe Partner benötigen irgendwann keinen Zugriff mehr.
Eine regelmäßige Überprüfung hilft, überholte Rechte zu erkennen und zu entfernen.
SharePoint-Berechtigungen und Microsoft 365: Was Unternehmen beachten sollten
SharePoint Online ist eng mit anderen Microsoft-365-Diensten verbunden. Insbesondere bei modernen Teamwebsites können Microsoft-365-Gruppen eine zentrale Rolle bei der Verwaltung von Mitgliedern spielen.
Zusätzlich beeinflussen Einstellungen für externe Freigaben, Identitäten und Zugriffsrichtlinien, wie Benutzer auf Inhalte zugreifen können.
Eine sichere Konfiguration sollte deshalb mehrere Ebenen berücksichtigen:
- SharePoint-Gruppen und Berechtigungsstufen
- Mitgliedschaften in verbundenen Microsoft-365-Gruppen
- Freigaben für einzelne Dateien und Ordner
- Richtlinien für externe Benutzer und Gäste
- Identitäts- und Zugriffssteuerung innerhalb von Microsoft 365
- Regelmäßige Überprüfung und Dokumentation
SharePoint-Berechtigungen allein ersetzen kein umfassendes Sicherheitskonzept. Für vertrauliche Unternehmensdaten sollten zusätzlich geeignete Identitäts-, Geräte-, Freigabe- und Compliance-Richtlinien berücksichtigt werden.
Checkliste für eine sichere Berechtigungsstruktur
Mit der folgenden Checkliste können Unternehmen ihre SharePoint-Berechtigungen systematisch überprüfen:
- Die Gruppen Owners, Members und Visitors sind sinnvoll besetzt.
- Vollzugriff ist auf die erforderlichen Personen begrenzt.
- Zugriffsrechte werden bevorzugt über Gruppen statt über Einzelzuweisungen verwaltet.
- Die Berechtigungsvererbung wird nur bei begründetem Bedarf unterbrochen.
- Individuelle Berechtigungen auf Dateien und Ordnern sind dokumentiert.
- Freigabelinks und externe Zugriffe werden regelmäßig kontrolliert.
- Nicht mehr benötigte Benutzer und Gruppen werden entfernt.
- Änderungen an der Berechtigungsstruktur werden nachvollziehbar dokumentiert.
- Die Zugriffsmöglichkeiten werden nach wichtigen Änderungen getestet.
- Verantwortlichkeiten für die regelmäßige Berechtigungsprüfung sind festgelegt.
Fazit: Klare SharePoint-Berechtigungen erhöhen Sicherheit und Wartbarkeit
Eine zuverlässige SharePoint-Berechtigungsverwaltung basiert auf drei zentralen Bausteinen: sinnvoll aufgebauten Gruppen, passenden Berechtigungsstufen und einer möglichst konsequent genutzten Berechtigungsvererbung.
Unternehmen sollten Zugriffsrechte nach dem Prinzip der minimal erforderlichen Berechtigung vergeben, Vollzugriff begrenzen und individuelle Freigaben regelmäßig überprüfen. Eine klare Struktur schützt sensible Informationen und reduziert gleichzeitig den Aufwand für Administratoren.
Wenn die SharePoint-Umgebung über Jahre gewachsen ist, viele Sonderberechtigungen enthält oder externe Freigaben schwer nachvollziehbar geworden sind, kann eine strukturierte Bestandsaufnahme helfen. Dabei lassen sich Berechtigungen, Gruppen, Vererbungsunterbrechungen und Freigaben systematisch erfassen und in ein wartbares Sicherheitskonzept überführen.
Häufig gestellte Fragen zu SharePoint-Berechtigungen
Was ist der Unterschied zwischen SharePoint-Gruppen und Berechtigungsstufen?
SharePoint-Gruppen fassen Benutzer zusammen. Berechtigungsstufen definieren, welche Aktionen diese Benutzer ausführen dürfen. Eine Gruppe erhält ihre Zugriffsrechte, indem ihr eine passende Berechtigungsstufe für eine Website oder einen bestimmten Inhalt zugewiesen wird.
Was bedeutet Berechtigungsvererbung in SharePoint?
Bei der Berechtigungsvererbung übernimmt ein untergeordnetes Objekt die Berechtigungen seines übergeordneten Elements. Beispielsweise kann eine Dokumentbibliothek die Zugriffsrechte ihrer Website erben. Wird die Vererbung unterbrochen, können für das betreffende Objekt eigene Berechtigungen festgelegt werden.
Wann sollte man die Berechtigungsvererbung unterbrechen?
Die Vererbung sollte nur dann unterbrochen werden, wenn ein bestimmter Bereich andere Zugriffsrechte benötigt als sein übergeordnetes Element. Das kann beispielsweise bei vertraulichen Personal-, Finanz- oder Vertragsdokumenten sinnvoll sein.
Welche SharePoint-Berechtigungen gibt es?
Zu den verbreiteten Berechtigungsstufen gehören Lesen, Mitwirken, Bearbeiten und Vollzugriff. Je nach Umgebung können weitere oder benutzerdefinierte Stufen vorhanden sein. Die konkreten Rechte hängen von der Konfiguration und dem jeweiligen Website-Typ ab.
Wie kann ich SharePoint-Berechtigungen überprüfen?
Öffnen Sie die Websiteberechtigungen oder die Zugriffsverwaltung der jeweiligen Bibliothek beziehungsweise Datei. Prüfen Sie Gruppenmitgliedschaften, Berechtigungsstufen, individuelle Berechtigungen und Freigabelinks. Bei modernen Teamwebsites sollten Sie auch die zugehörige Microsoft-365-Gruppe berücksichtigen.
Sind direkte Berechtigungen für einzelne Dateien sinnvoll?
Sie sind in bestimmten Situationen sinnvoll, sollten aber nicht zum Standard werden. Viele individuelle Berechtigungen erschweren die Verwaltung und Kontrolle. Häufig ist es besser, Inhalte nach Schutzbedarf zu strukturieren und den Zugriff über Gruppen zu regeln.
Wie oft sollten SharePoint-Berechtigungen überprüft werden?
Das hängt vom Schutzbedarf und den organisatorischen Anforderungen ab. Als praktische Maßnahme empfiehlt sich ein festgelegter Prüfturnus sowie eine zusätzliche Kontrolle bei Teamwechseln, Projektabschlüssen, Änderungen von Zuständigkeiten und dem Ende externer Zusammenarbeit.
Reichen SharePoint-Berechtigungen für die Sicherheit vertraulicher Dokumente aus?
Nein. SharePoint-Berechtigungen sind ein wichtiger Bestandteil der Zugriffskontrolle, sollten aber durch geeignete Identitäts- und Zugriffsrichtlinien, Regeln für externe Freigaben, organisatorische Prozesse und gegebenenfalls weitere Microsoft-365-Sicherheitsfunktionen ergänzt werden.
Quellen
Die folgenden Microsoft-Dokumentationen dienen als technische Referenz für die beschriebenen Funktionen und Best Practices:
- Microsoft Learn: Berechtigungsstufen in SharePoint verstehen
- Microsoft Support: Gruppen und Berechtigungen auf einer SharePoint-Website verstehen
- Microsoft Support: Governance, Berechtigungen und Freigabe für Websitebesitzer
- Microsoft Support: Berechtigungen für eine SharePoint-Liste oder -Bibliothek anpassen
- Microsoft Learn: Berechtigungen für SharePoint Server planen